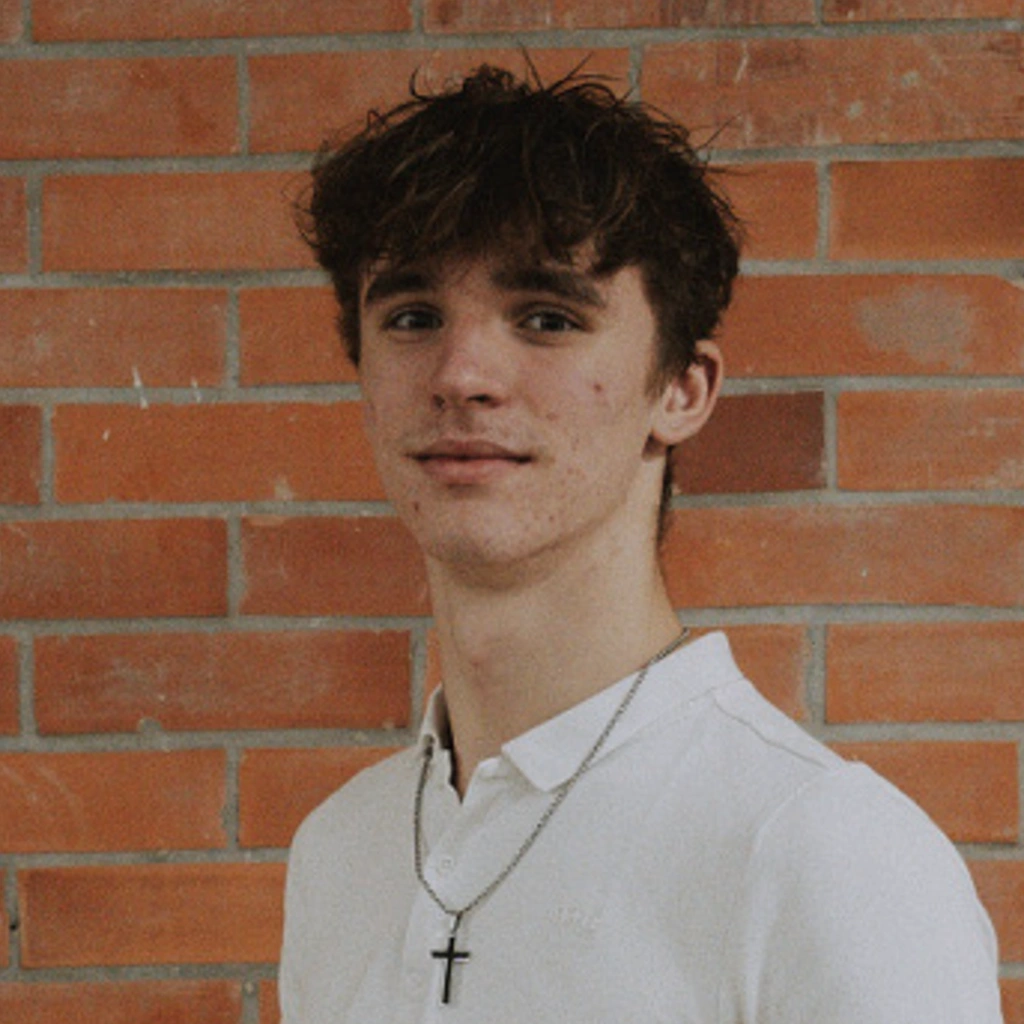
Vojtěch Hron
Jsem 16letý security researcher zaměřený na ofenzivní bezpečnost. Věnuji se red teamingu, vulnerability research, kernel exploitation, reverznímu inženýrství a analýze malwaru. Držím certifikaci CRTO (Certified Red Team Operator), nahlásil jsem zranitelnost v produkčním zařízení D-Link (CVE pending) a v současnosti spolupracuji s NÚKIB na koordinovaném zveřejnění další zranitelnosti. Vlastní výzkum publikuji na vojtechhron.dev. S Linuxem pracuji od 12 let.
Přednášky
Kolikrát jste otevřeli developer tools při přihlašování do svého routeru? Já to udělal dvakrát, a dvakrát jsem našel bezpečnostní chybu.
V této přednášce vás provedu dvěma zranitelnostmi, které jsem objevil v běžných domácích routerech od ISP. První z nich, path traversal v D-Link DIR-825ACG1, umožňuje číst libovolné soubory ze zařízení bez autentizace. Druhá, v ZTE ZXHN H267A od O2, je závažnější: router ochotně vydá zašifrované heslo admina komukoliv, a dešifrovací klíč nechá ležet přímo ve zdrojovém kódu login stránky. Výsledek? Heslo admina v plaintextu, bez přihlášení, u více než 2 000 zařízení dostupných z internetu.
Na obou případech ukážu celý proces od prvního podezřelého requestu přes reverse engineering až po funkční exploit. Podíváme se na to, proč „AES šifrování” může být v praxi jen složitější base64, jak vypadá root cause analysis v Ghidře na MIPS architektuře a co se stane, když se pokusíte o responsible disclosure s vendorem, který neodpovídá, a ISP, který komunikuje jen pod tlakem NÚKIBu.
Na konci přednášky demostruju živou exploitaci routeru (ZTE ZXHN H267A) při které dostaneme přihlašovací údaje od administrátorského účtu routeru.
Přednáška je určená všem, kdo se zajímají o bezpečnost zařízení, které jim leží doma. Žádné hluboké znalosti kryptografie ani reverse engineeringu nejsou potřeba. Stačí zvědavost a F12.
Windows kernel driver běží v Ring 0, tedy na stejné úrovni jako samotné jádro operačního systému. Když takový driver obsahuje zranitelnost, útočník přes ni obejde všechny bezpečnostní hranice, na kterých celý systém stojí.
V tomhle talku ukážu, jak jsem od nuly napsal funkční privilege escalation exploit pro reálný podepsaný Windows driver ktapi.sys, který neprivilegovaným procesům umožňuje libovolný přístup k fyzické paměti. Nezačínám ale exploitem. Nejdřív pořádně rozeberu, jak funguje Windows kernel: ochranné ringy, virtuální a fyzická paměť, překlad adres přes CR3 a čtyři úrovně tabulek stránek. Pak vysvětlím, jak fungují ovladače a proč je jejich podpis a běh v Ring 0 tak citlivý, a jak se na drivery obecně útočí. Teprve s tímhle kontextem má smysl jít do konkrétního případu.
ktapi.sys jsem analyzoval sám, protože žádná veřejná analýza neexistovala. Projdeme reverzní inženýrství ovladače v Ghidře, ruční průchod page tables, překlad virtuálních adres na fyzické, nalezení struktury EPROCESS a krádež SYSTEM tokenu pro eskalaci na NT AUTHORITY\SYSTEM. Skončím funkčním PoC a živou ukázkou.
Celý talk stavím tak, aby dával smysl i bez předchozí zkušenosti s kernel exploitací. Že nejde o akademický problém, ukazuje i to, že zranitelné podepsané ovladače tohohle typu reálně zneužívají ransomware skupiny k vypnutí ochran a eskalaci práv. Na konci se proto podíváme na obranu, konkrétně HVCI, WDAC a LOLDrivers blocklist, a na to, že ani plně aktualizovaný systém nemusí stačit.
Co si odnesete: jak reálně vypadá cesta od reverzního inženýrství podepsaného ovladače k funkčnímu SYSTEM exploitu, jak ransomware skupiny dokážou zneužít podobných chyb a ovládnou systém, proč je podpis ovladače sám o sobě slabá záruka, a jaké obrany proti téhle třídě útoků skutečně fungují.